PGP в Psi 0.11
Шаг №1.
Скачайте и установите себе эту и эту программы.
После на рабочем столе появятся два ярлыка:
 и

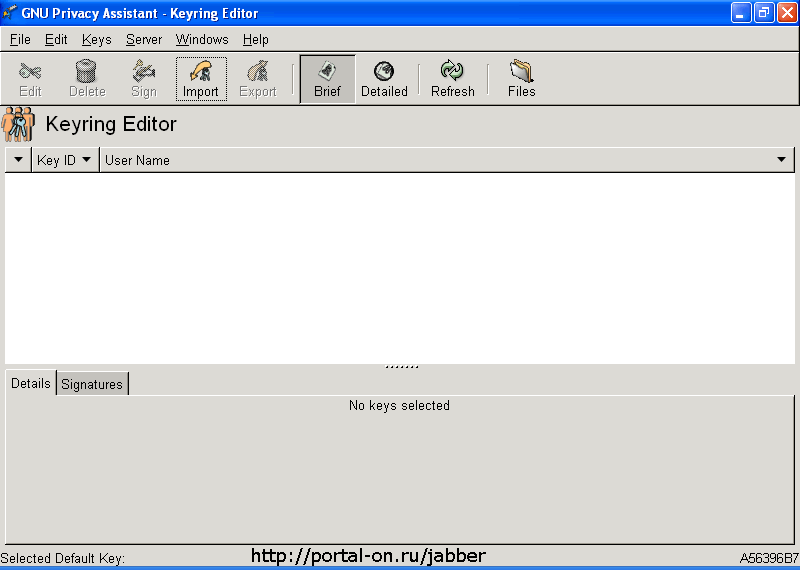
Запустите первый. Появится окно программы:
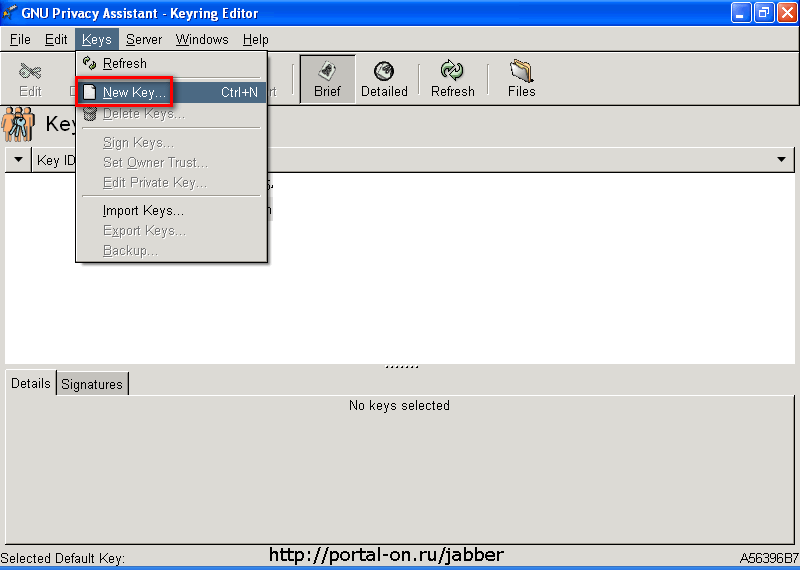
Нажмите "Keys -> New Key"
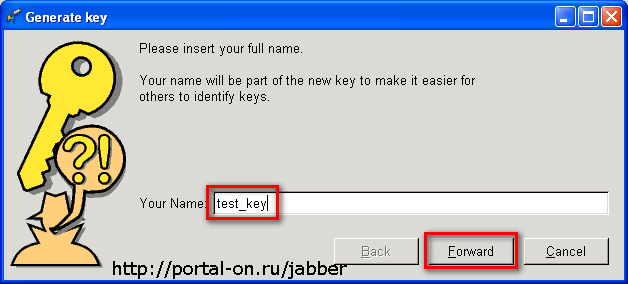
Введите ваше имя или ник.
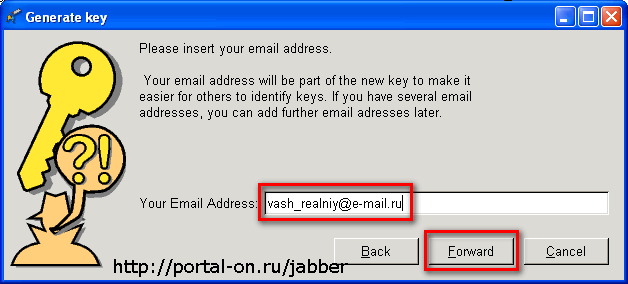
Введите настоящий адрес вашего e-mail'a.
[картинка не сохранилась]
Введите пароль длиной хотя бы 12 символов. 7wNbghJ6ws5M - пример очень надёжного пароля.
Подтвердите ввод.
[картинка не сохранилась]
Если вы ввели простой проль вида 123456789, выскочит такое окно. Нажмите "Enter new passphrase" и введите более сложный.
[картинка не сохранилась]
Нажмите "Apply" и подождите.
[картинка не сохранилась]
Сохраните копию ключа себе на HDD в какую-нибудь папку.
[картинка не сохранилась]
Нажмите "Close".
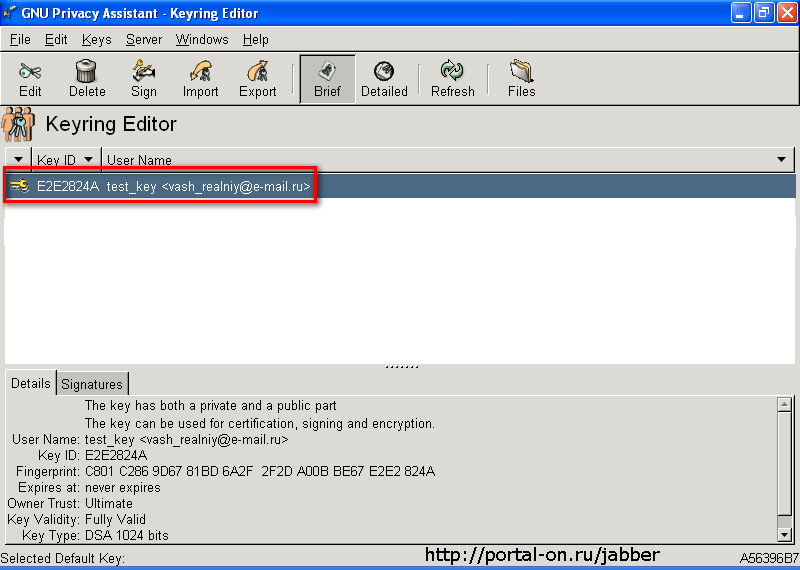
Если всё сделано правильно - вы увидите только что соданный ключ в окне программы.
Шаг №2.
[картинка не сохранилась]
Кликните правой кнопкой по имени учётной записи и нажмите "Изменить учётную запись".
[картинка не сохранилась]
Перейдите на закладку "Детали" и нажмите "Выберите ключ"
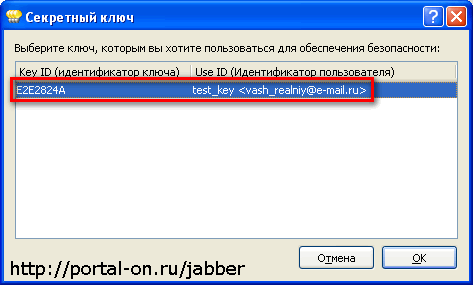
В появившемся окне должен отображаться ваш только что созданный ключ. Выберите его и нажмите "ОК".
ВНИМАНИЕ! Если у вас ничего не отображается - перезапустите менеджер и Psi.
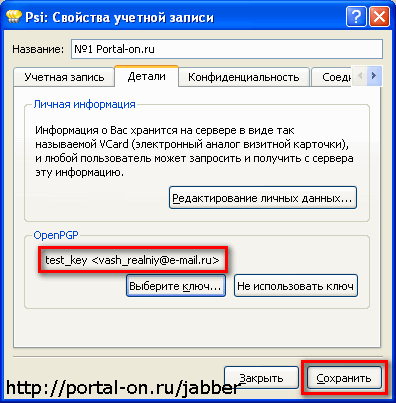
У вас появится имя ключа. Нажмите "Сохранить"
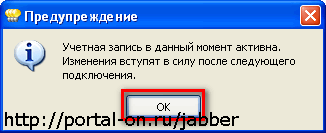
Нажмите "ОК" и переподключитесь.
[картинка не сохранилась]
Введите тот пароль, который вы вводили при создании ключа.
Щаг №3.
Для того чтобы передать свой ключ кому-то другому сделайте следущее:
Запустите на рабочем столе запустите "WinPT".
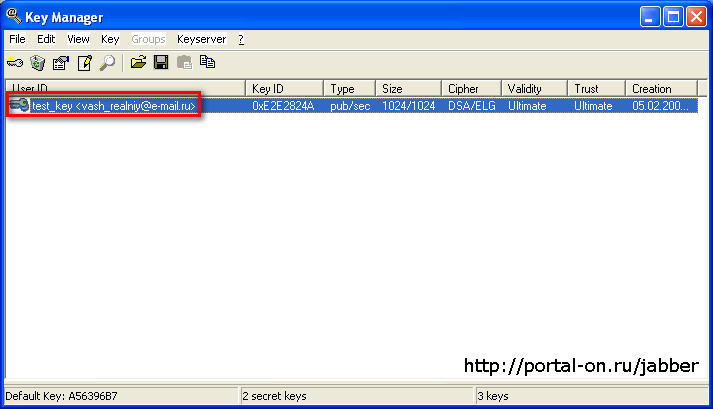
Выберите свой ключ,
[картинка не сохранилась]
В главном меню нажмите "Keys -> Export"
[картинка не сохранилась]
Сохраните файл на жёстком диске.
Выскочит окно
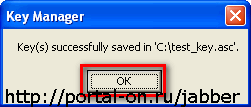
Нажмите "ОК" и передайте файл собеседнику. О том как это сделать - читайте здесь. Он в свою очередь тоже должен передать вам свой ключ.
Шаг №4.
[картинка не сохранилась]
После того, как вы получили ключ - в "WinPT" нажмите "Keys -> Import" и укажите путь к переданному файлу.
Шаг №5.
[картинка не сохранилась]
Кликните правой кнопкой мыши по JID'у собеседника и нажмите "Назначить ключ OpenPGP".
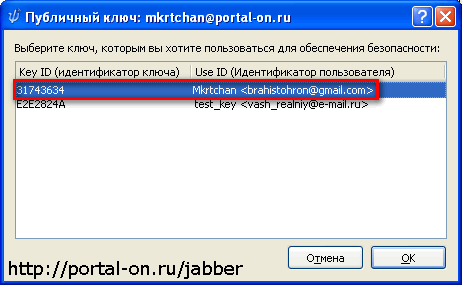
Выбирите его ключ и нажмите "ОК".
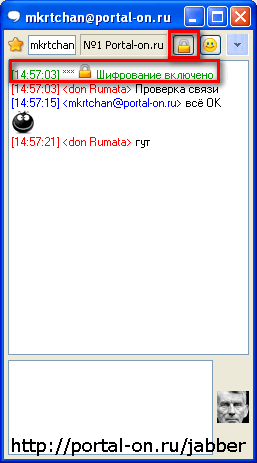
Нажмите на значок замка.
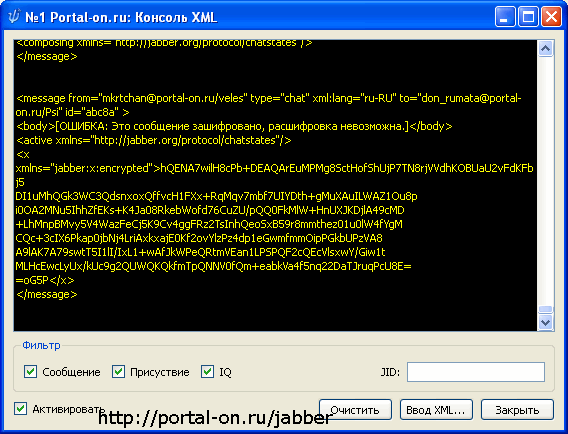
Теперь, если кто-то попытается "прослушать" вас, то увидит примерно следущее:
F.A.Q. написан
don Rumata Jabber ID: скрыто . Скачать мой PGP ключ.
и
Мкртчаном Jabber ID: скрыто . Скачать мой PGP ключ.
Теперь провайдеры могут читать вашу электронную почту – легально
Около двух недель назад окружной суд Бостона принял беспрецедентное
решение, которое позволит любому желающему читать в США чужую
электронную почту на совершенно законных основаниях.
Вкратце предыстория такова: в 1998 году компания Interlock,
специализирующаяся на продаже редких книг, стала предоставлять своим
клиентам услуги электронной почты. Однако у компании был серьёзный
конкурент в лице растущего Amazon.com, поэтому её сотрудники смекнули и
установили на почтовом сервере скрипт, передающий им копии всех
сообщений, присылаемых из Amazon клиентам Interlock. Они успели
прочтитать тысячи писем, пока в 99-м году двоим сотрудникам компании не
были предъявлены обвинения в незаконном доступе к чужой корреспонденции.
Юридическая защита строилась на том аргументе, что поскольку
рассматриваемые электронные сообщения на момент "незаконного" прочтения
находились в памяти сервера и на его диске, значит они были в состоянии
"хранения", а не "передачи" и, следовательно, не могут быть предметом
нынешнего законодательства о незаконном прослушивании. Апелляционный суд
вынес шокирующее решение, согласившись с таким аргументом.
До принятия этого решения считалось, что в 1986 году Конгресс США
расширил действие закона "О защите тайны электронных коммуникаций"
(Electronic Communications Privacy Act) и на электронную почту. Однако,
он установил разграничение между пересылаемым емэйлом и прочтённым
емэйлом. Иными словами, если вы отправите кому-то электронное сообщение,
то оно будет находиться в состоянии "передачи" ("communication in
transit"), пока получатель его не прочтёт. А когда он его прочтёт,
сообщение станет "хранящейся коммуникацией" ("stored communication"),
имеющей гораздо меньше правовой защиты, обеспечиваемой совсем другими
законами, нежели пересылаемое сообщение.
Это буквальное толкование закона по ряду технических причин и правовых
последствий нельзя оценить иначе, как судебную ошибку.
В качестве примера представим ситуацию, что некоему злоумышленнику
понадобилось перехватить чужую корреспонденцию, оставшись при этом
безнаказанным. Создавая любую систему, сохраняющую информацию в памяти
или на диске, вы имеете право копировать эту информацию. Следовательно,
если злоумышленник установит систему передачи электронной почты на
обычный персональный компьютер, использующий память и диск, он сможет
безнаказанно читать чужие письма. Более того, использование
маршрутизатора или файерволла наверняка поможет ему на тех же основаниях
избежать правосудия. Если маршрутизатор допускает приоритезацию трафика,
то есть может пропускать вперёд трафик реального времени (видео и речь)
в ущерб менее критичному трафику, как, например, электронной почте, то
он должен сохранять пересылаемые пакеты в памяти, что вполне согласуется
с определением судьи о коммуникации в состоянии "хранения", а не её
передачи.
Как видно, это чрезвычайно лёгкая атака: практически каждый email-сервер
имеет память и диск, всякий маршрутизатор Cisco поддерживает
приоритезацию трафика, а прокси-брандмауэр фактически становится
устройством для легального прослушивания.
Ещё один интересный момент. Судья обосновал вынесенное решение
требованием Конституции США следовать букве закона при рассмотрении
уголовных дел. Термин "проводные коммуникации" обозначает "проводное,
кабельное или иное подобное средство связи", из чего можно сделать
вывод, что если установить в серверной комнате беспроводной мост, то уже
можно творить всё, что заблагорассудится. Пожалуй, это уже крайность, но
когда есть ссылка на конституционное требование трактовать закон
буквально, хочется понять, насколько буквальной может быть такая
трактовка. Провод есть провод, а где нет провода – нет и прослушки (игра
слов: англ. "wire" – провод, "wiretap" – прослушка, прим. пер.). Если у
кого-то будет возможность практиковаться в игре слов, основанной на
технической терминологии, то законы каждого государства придётся
переписывать регулярно через каждые несколько лет.
Теперь попробуем рассмотреть действия противоположной стороны для защиты
от подобной атаки. Это несоразмерно более трудная задача. Принимая во
внимание эту новую трактовку закона, можно ли сделать систему,
защищающую тайну переписки? В этой системе неприменимы устройства,
использующие память или диск, или реорганизующие и задерживающие трафик,
или даже маршрутизирующие его. Все эти действия требуют различного рода
задержек, волшебным образом превращающих электронную почту в
"храняющиеся данные". Чтобы ваша система передачи электронной почты
вписалась в это новое определение прослушки, она должна целиком состоять
из одних проводов и ни из чего больше. Возможно, когда-нибудь что-то
подобное и будет создано, но пока это лишь плод научной фантастики.
Каковы правовые последствия? Этот аспект сейчас активно обсуждается в
EPIC, EFF и других организациях: если согласно данному судебному решению
незаконное прослушивание теперь относится не к современным компьютерам,
а только к неким фантастическим технологиям, значит все могут
безнаказанно шпионить за всеми, по крайней мере в штате Нью-Йорк и в
штатах Новой Англии.
Как теперь обезопасить свою электронную почту, если провайдер,
предоставляющий вам такие услуги, не оговаривает отдельным пунктом в
контракте, что обязуется соблюдать тайну вашей переписки? Просто
шифруйте её.
Вероятно, это судебное решение наконец поставит жирную точку в давних
спорах о том, достаточно ли зашифровывать только канал связи с помощью
SSL, или следует индивидуально зашифровывать каждое пересылаемое
сообщение. SSL защищает от перехватов которые были и остаются
незаконными. PGP защищает от перехватов, ставших легальными в США.
Джон Каллас
http://www.pgpru.com/biblioteka/statji/provajjderymogutchitatjnashupochtu
- [картинка не сохранилась]
- [картинка не сохранилась]
- [картинка не сохранилась]
- [картинка не сохранилась]
- [картинка не сохранилась]
- [картинка не сохранилась]
- [картинка не сохранилась]
- [картинка не сохранилась]
- [картинка не сохранилась]
- [картинка не сохранилась]
- [картинка не сохранилась]
- [картинка не сохранилась]
- [картинка не сохранилась]
- [картинка не сохранилась]
- [картинка не сохранилась]
- [картинка не сохранилась]
- [картинка не сохранилась]
- [картинка не сохранилась]
- [картинка не сохранилась]
- [картинка не сохранилась]
- [картинка не сохранилась]

- [картинка не сохранилась]
- [картинка не сохранилась]
- [картинка не сохранилась]
Оригинал: снимок Wayback Machine от 18.04.2009; в архиве есть ещё адресов: 2.